

Die Patientin mit Verdacht auf Meniskusläsion, die wir seit der ersten Ausgabe dieser Newsletter-Serie begleiten, kommt zur Befundbesprechung und legt eine CD auf den Tresen: das MRT aus der Radiologie. Damit beginnt für ihre Bilder eine kleine Reise. Sie kommen ins Bildarchiv Ihrer Praxis, die Hausärztin bittet um eine Kopie, das OP-Zentrum braucht sie für die Planung der Arthroskopie, und in einigen Jahren stellt sich die Frage, ob sie überhaupt noch gespeichert sein dürfen. Kaum ein Fach lebt so von Bildern wie Orthopädie und Unfallchirurgie. Nach Praxisverwaltungssystem, ePA und Terminportal halten wir deshalb heute im Bildarchiv, an der Station mit den größten Datenmengen und den verlockendsten Abkürzungen.
Was hier gilt
Röntgenbilder und MRT-Aufnahmen sind Gesundheitsdaten nach Art. 9 DSGVO und unterliegen der Schweigepflicht nach § 203 StGB, auch wenn auf dem Bild selbst kein Name zu sehen ist. Im Dateikopf digitaler Röntgen- und MRT-Aufnahmen stehen in der Regel Name, Geburtsdatum und Untersuchungsdatum. Wer eine Bilddatei verschickt, verschickt also fast immer auch die Identität der Patientin.
Für Röntgenaufnahmen, die Ihre Praxis selbst anfertigt, kommt das Strahlenschutzgesetz hinzu. Die Bilder sind zehn Jahre aufzubewahren, bei Minderjährigen derzeit bis zum vollendeten 28. Lebensjahr. Weiter untersuchenden oder behandelnden Ärztinnen und Ärzten sind sie vorübergehend zu überlassen, mit geeigneten Maßnahmen zur Wahrung der Schweigepflicht. Ihre Patientinnen und Patienten können außerdem jederzeit eine Kopie ihrer Aufnahmen verlangen.
Für den Versand verlangt die DSGVO angemessene Schutzmaßnahmen nach dem Stand der Technik. Die Datenschutzkonferenz der Aufsichtsbehörden legt das für E-Mails mit Gesundheitsdaten streng aus: Eine gewöhnliche E-Mail genügt nicht, erwartet wird regelmäßig eine Ende-zu-Ende-Verschlüsselung. Portale, Cloud-Speicher und andere Dienste, die Ihre Bilder in Ihrem Auftrag verarbeiten, brauchen wie in der zweiten Ausgabe beschrieben einen Auftragsverarbeitungsvertrag und die Verpflichtung auf Ihre Schweigepflicht.
Drei Punkte für den Alltag
- Bilder, die hereinkommen. Die CD aus der Radiologie ist noch immer der häufigste Weg, dazu kommen USB-Sticks und Zugangscodes für Befundportale. Für Datenträger genügt eine einfache Regel: Sie werden an einem festgelegten Arbeitsplatz mit aktuellem Virenschutz und abgeschalteter Autostart-Funktion eingelesen, nicht am erstbesten Rechner am Empfang. Beim Import ins Bildarchiv entscheidet sich dann, ob die Aufnahmen bei der richtigen Person landen. Ein MRT in der falschen Akte ist ein Behandlungsrisiko und kann zugleich eine Datenpanne sein, der Abgleich von Name und Geburtsdatum vor dem Import kostet Sekunden. Die CD geht anschließend an die Patientin zurück. Und Zugänge zu den Zuweiserportalen der Radiologien gehören auf die Liste aus der zweiten Ausgabe, die beim Ausscheiden abgehakt wird.
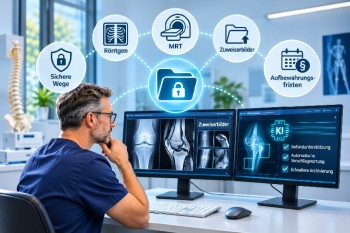
- Bilder, die hinausgehen. Hier liegen die meisten Abkürzungen: das MRT als Mailanhang an die Hausärztin, das Röntgenbild mit dem Handy vom Monitor abfotografiert und per Messenger an den Kollegen in der Klinik. Das Foto liegt danach auf privaten Handys und oft in deren Cloud-Sicherungen, und der Messenger-Anbieter erfährt zumindest, wer wann mit wem kommuniziert, ohne Vertrag mit Ihrer Praxis und ohne Kontrolle. Sichere Wege gibt es: KIM, das seit der Version 1.5 Anhänge bis 500 Megabyte erlaubt, laut KBV etwa für Befunde aus bildgebenden Verfahren; das Zuweiserportal Ihres Bildarchivs; wo vorhanden der TI-Messenger für die Rücksprache unter Kolleginnen und Kollegen; und für die Patientin die CD oder ein Download mit separat mitgeteiltem Zugangscode. Bittet die Patientin ausdrücklich darum, ihr MRT per E-Mail zu bekommen, hält die Datenschutzkonferenz das im Einzelfall für möglich: Der Wunsch muss von ihr ausgehen, sie muss über das Risiko informiert sein, und Sie dokumentieren das. Zum Standardangebot der Praxis wird die unverschlüsselte Mail dadurch nicht, und für den Versand an Kolleginnen und Kollegen gilt die Ausnahme nicht.
- Bilder, die bleiben. Im Bildarchiv gelten dieselben Grundsätze wie im PVS: Nicht jede Person im Team braucht Zugriff auf alle Aufnahmen, und externe Zugänge, etwa für Belegärztinnen und Belegärzte, ein OP-Zentrum oder die Fernwartung, gehören auf eine Liste, die regelmäßig durchgesehen wird. Oft vergessen wird das Löschen. Viele Bildarchive löschen nie etwas, die Aufnahme von vor 15 Jahren liegt genauso da wie die von gestern. Die DSGVO verlangt aber, dass Daten nicht länger gespeichert bleiben als nötig. Legen Sie deshalb im Löschkonzept fest, wie lange Aufnahmen aufbewahrt werden. Die Untergrenze bilden die gesetzlichen Fristen: zehn Jahre nach Abschluss der Behandlung für alles, was zur Behandlungsdokumentation gehört, und für eigene Röntgenbilder die Fristen aus dem Strahlenschutzgesetz. Wer länger aufbewahrt, etwa aus Haftungsgründen, hält kurz fest, warum. Danach wird gelöscht, die alten CDs und Festplatten im Schrank eingeschlossen.
Was die drei Punkte verbindet, ist eine Kanalregel auf einer Seite: Auf welchem Weg kommen Bilder herein, auf welchem gehen sie hinaus, und was ist tabu, nämlich private Handys, Messenger wie WhatsApp und die unverschlüsselte E-Mail. Ohne diese Regel entscheidet im Stress die Bequemlichkeit.
Wenn die Software mitbefundet: KI am Röntgenbild
Programme, die auf Röntgenbildern einen Frakturverdacht markieren oder Beinachsen, Längen und Winkel vermessen, werden zunehmend als Zusatzmodul zum Bildarchiv angeboten. Vor dem Einsatz sind drei Ebenen zu klären. Erstens das Medizinprodukterecht: Software, die eine Diagnose unterstützen soll, ist in der Regel ein Medizinprodukt und braucht eine CE-Kennzeichnung. Sie darf nur entsprechend ihrer Zweckbestimmung eingesetzt werden, bei Kindern und Jugendlichen also nur, wenn der Hersteller sie dafür vorsieht, und wer damit arbeitet, muss in die Handhabung eingewiesen sein. Zweitens der Datenschutz: Werden die Bilder auf Servern des Anbieters ausgewertet, ist das ein neuer Empfänger mit den bekannten Fragen nach Verarbeitungsverzeichnis, Auftragsverarbeitungsvertrag samt Schweigepflicht und Ausschluss des Trainings mit Ihren Bildern. Eine Pseudonymisierung ändert daran wenig, für Ihre Praxis bleiben es Patientendaten. Eine Datenschutz-Folgenabschätzung gehört in der Regel dazu. Drittens der EU AI Act: Er erwartet schon heute eine kurze Schulung des Teams. Ab August 2028 zählt diagnostische KI in Medizinprodukten in der Regel zu den Hochrisiko-Systemen. Dann muss Ihre Praxis unter anderem die menschliche Aufsicht geschulten Personen übertragen und das System nach der Gebrauchsanweisung einsetzen. Unabhängig von jeder Frist gilt: Die Markierung ist ein Hinweis, kein Befund. Die Diagnose stellen Sie, und ein Bild ohne Markierung ist nicht automatisch unauffällig.
Praxis-Check: drei Fragen für diese Woche
- Werden externe CDs und USB-Sticks an einem festgelegten, geschützten Arbeitsplatz eingelesen, und prüft jemand vor dem Import, ob die Bilder der richtigen Person zugeordnet werden?
- Kennt Ihr Team die erlaubten Wege für den Bildversand, und ist ausgeschlossen, dass Aufnahmen per privatem Handy, Messenger oder unverschlüsselter E-Mail die Praxis verlassen?
- Wissen Sie, wer auf Ihr Bildarchiv zugreifen kann, auch von außen, und steht im Löschkonzept, wann alte Aufnahmen gelöscht werden?
Unterstützung bei der Umsetzung
Dieter ist eine Software, mit der Ihre Praxis den gesamten Datenschutz an einem Ort erledigt, so einfach wie möglich und ohne Juristendeutsch. Entwickelt hat sie simply Legal, der Kooperationspartner des BVOU für diese Newsletter-Serie. Sie beantworten verständliche Fragen, Dieter erstellt daraus sämtliche Dokumente, die die DSGVO von Ihrer Praxis verlangt: Datenschutzhinweise für Ihre Patientinnen und Patienten, Verarbeitungsverzeichnis, technische und organisatorische Maßnahmen, Löschkonzept und Datenschutz-Folgenabschätzung. Alle Dienstleister liegen mit ihren Verträgen an einem Ort, vom Bildarchiv bis zum Radiologieportal, und Dieter erinnert an das, was als Nächstes ansteht.
Dazu gehören auch die Schulungen Ihres Teams. Sie sind Pflicht: Die IT-Sicherheitsrichtlinie der KBV schreibt vertragsärztlichen Praxen seit Oktober 2025 regelmäßige Schulungen zur IT-Sicherheit vor, und nach der DSGVO müssen Sie dafür sorgen, dass Ihr Team Patientendaten nur nach Ihren Vorgaben verarbeitet. Schulungen setzen genau bei den Abkürzungen aus dieser Ausgabe an, etwa beim Handyfoto vom Monitor. Mit Dieter klickt sich jede Person im Team selbst durch die Datenschutzschulung, der Nachweis ist gleich dokumentiert. Die Schulungen und, falls Ihre Praxis einen braucht, ein externer Datenschutzbeauftragter sind im Premium-Tarif enthalten. Für eine erste gemeinsame Runde eignet sich außerdem die Aufzeichnung unseres Webinars vom 14. Oktober, die BVOU-Mitgliedern im Mitgliederbereich auf bvou.net bereitsteht: https://www.bvou.net/webinar-aufzeichung-dieter-macht-den-datenschutz-der-datenschutz-rundgang/
BVOU-Mitglieder erhalten 25 Prozent im ersten Vertragsjahr: Konto anlegen unter https://app.dieter-datenschutz.de/onboarding und beim Buchen des Tarifs den Code BVOU25 eingeben.
In der nächsten Ausgabe geht es um die KI, die in keinem Verzeichnis steht: private KI-Werkzeuge im Praxisalltag und wie Sie sie in sichere Bahnen lenken.
Dieser Beitrag ist allgemeine Fachinformation und ersetzt keine Rechtsberatung im Einzelfall.